|
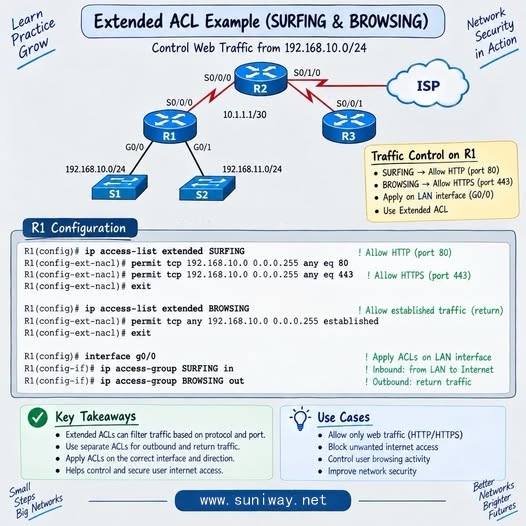
如何控制哪些用户可以访问网络上的 HTTP 和 HTTPS 流量? 本示例演示了应用在局域网(LAN)接口上的扩展访问控制列表(ACL),用于控制来自 192.168.10.0/24 网段的网页流量。 本示例展示的内容Cisco ACL 概念出站网页访问: - Plaintext
- permit tcp 192.168.10.0 0.0.0.255 any eq 80
- permit tcp 192.168.10.0 0.0.0.255 any eq 443
返回流量: - Plaintext
- permit tcp any 192.168.10.0 0.0.0.255 established
该示例还强调了一个重要的 ACL 原则:接口和方向至关重要。应用入站与出站 ACL 会改变其评估的数据包。 记住: Cisco ACL 的末尾有一个隐式拒绝(Implicit Deny)。任何未被明确允许的流量都将被拒绝。
网络工程师提示: 当您需要比单纯基于源或目的 IP 进行过滤更细粒度的控制时,扩展 ACL 非常有用。 给网络工程师的问题:您会使用包含多条规则的单个 ACL,还是为不同的流量策略使用独立的 ACL?
扩展 ACL 示例 —— 使用 Cisco IOS 控制网页流量
| 


 转播
 淘帖
 微信


 发表于